Conseil indépendant.
Conseil en sûreté physique et ingénierie de sécurité pour directions générales, conseils d'administration et CSOs en Europe.
Preuve empirique.
Recommandations neutres et indépendantes pour protéger vos actifs stratégiques et vos infrastructures sensibles.
Résultat direction
Vision claire et indépendante de vos risques physiques avec un plan d'action budgété.
Du risque à la conformité.
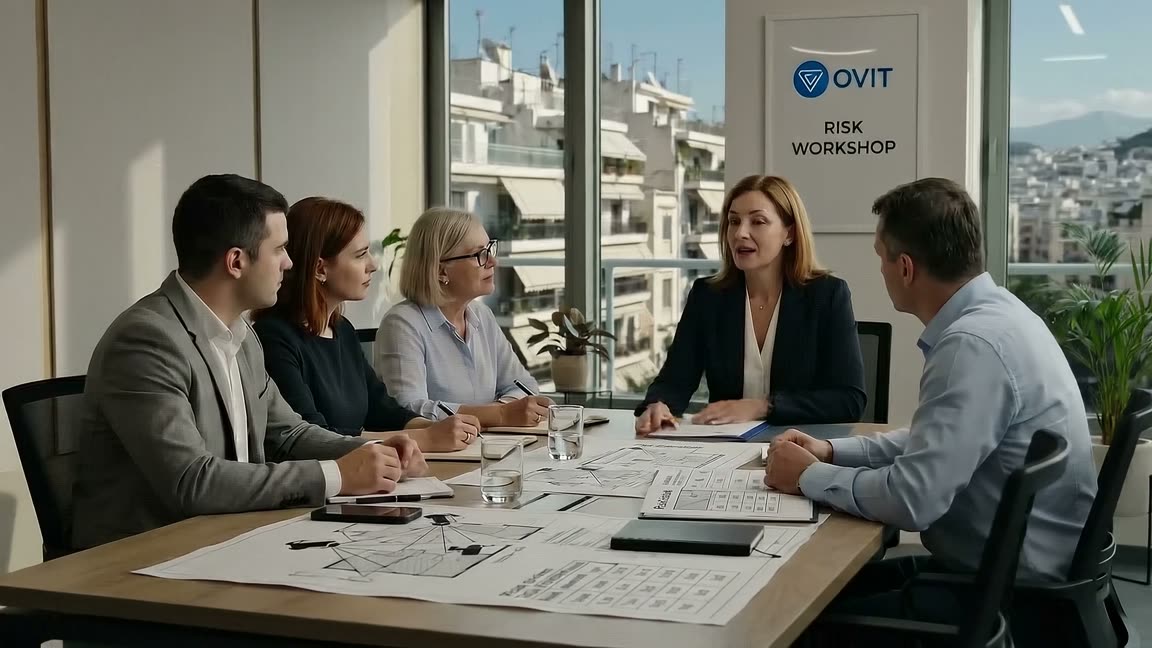
Guardly accompagne les directions dans l'évaluation et l'audit continu de leurs systèmes de sûreté.
Expertise indépendante et ingénierie.
Chaque mission offre un regard neutre et des préconisations concrètes adaptées aux enjeux de votre entreprise.
Gouvernance & Indépendance
Des décisions de sûreté éclairées.
Nous accompagnons les dirigeants et les responsables de sécurité dans la structuration de leur politique de sûreté sans aucun conflit d'intérêt.
Le conseil en sûreté transforme la gestion des risques en un levier de confiance stratégique.
Cartographie des risques & suivi d'audit.
Interface d'évaluation permettant de suivre la mise en conformité de vos sites et l'avancement du plan de remédiation.

Registre de Gouvernance & Risques
Conseil Stratégique
Espace de travail en direct
Cartographie des risques
CNS-1092 · 11:00
Cartographie des risques
Identifiez les vulnérabilités de vos infrastructures.
Analyse exhaustive des accès, de la clôture et des procédures de sécurité physiques.
Vulnérabilités répertoriées
Chaque point d'accès inspecté et documenté.
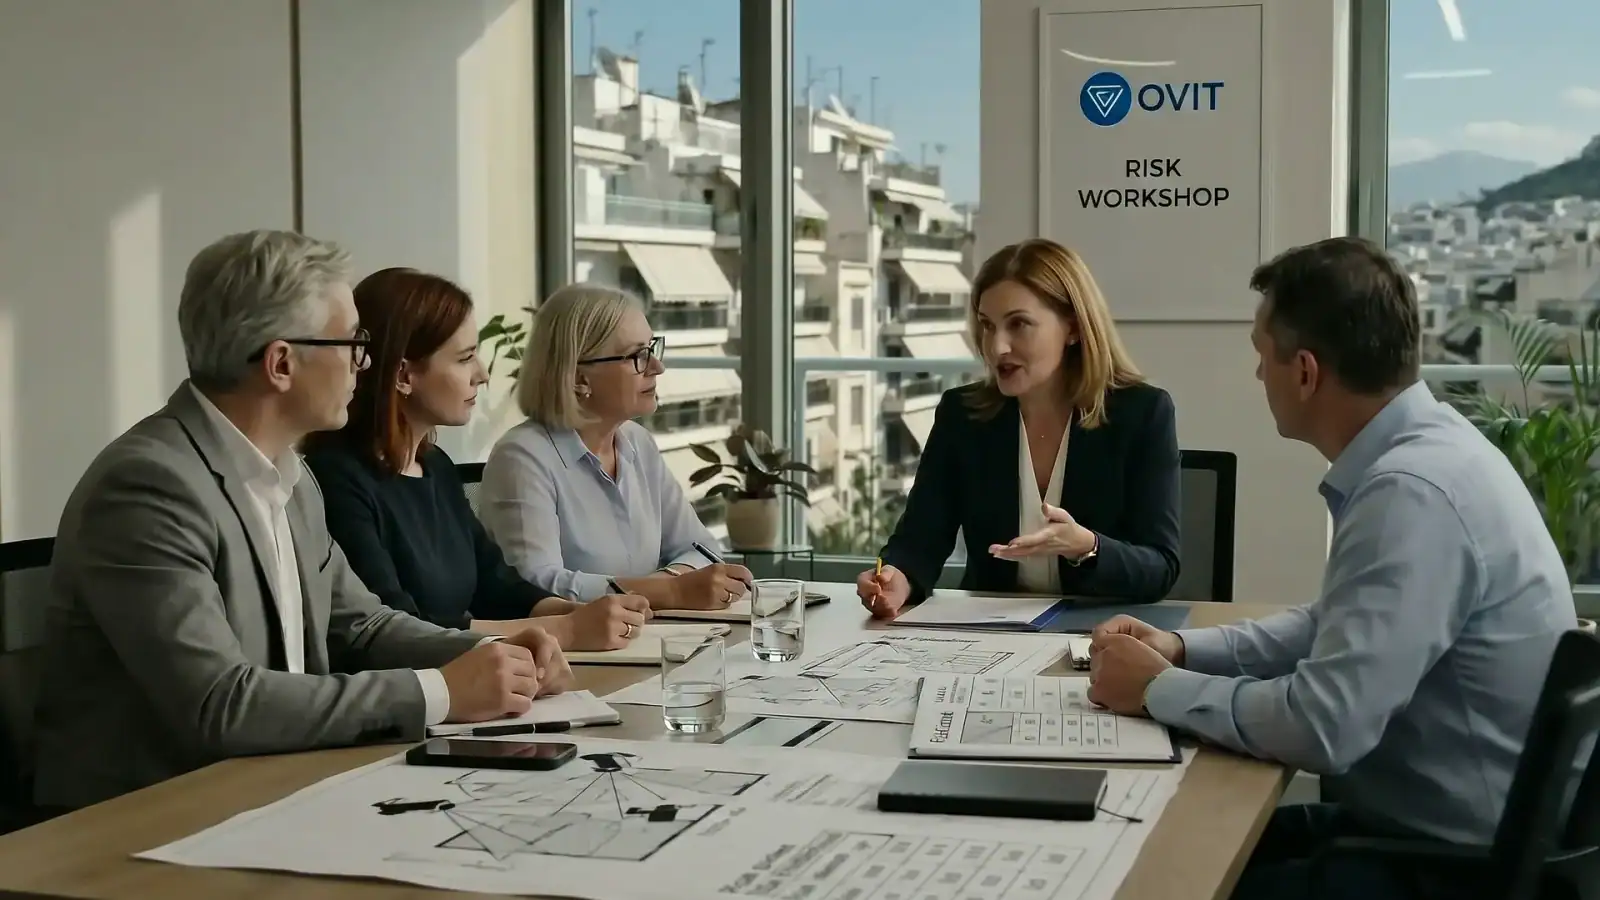
Atelier d'évaluation des risques avec nos experts.
Cartographie des risques
Audit de Conseil
06 · Modules de risque spécialisés
10 moteurs d’évaluation des risques par type de site.
Chaque type de site subit des pressions réglementaires, des profils de menace et des vulnérabilités physiques distincts. La plateforme de risque OVIT déploie plus de 50 questionnaires spécialisés et des protocoles d’audit conformes aux normes.
Hubs logistiques & courrier
Clôtures périmétriques, criblage CBRN du courrier, barrières anti-intrusion, contrôle des quais de chargement et conformité TAPA TSR.
Sites pharmaceutiques
Accès biosécurisé en salle blanche, traçabilité des précurseurs chimiques, télémétrie de la chaîne du froid et préparation aux audits FDA.
Commerces & retail
Portiques EAS, sécurisation des produits à forte valeur, protocoles de désescalade et audits des caisses.
Centres commerciaux
Surveillance des entrées multiples, systèmes d’alarme anti-agression, couverture CCTV des parkings et voies d’évacuation.
Sites chimiques
Risques majeurs SEVESO III, études HAZOP de sécurité des procédés, barrières anti-rejet toxique et modélisation QRA.
Sièges d’entreprise
Provisionnement des badges HRIS multi-locataires, protection des dirigeants, accès physique aux salles serveurs et filtrage des visiteurs.
Chantiers & construction
Tours CCTV solaires autonomes à IA thermique, tourniquets biométriques CSCS, balises GPS sur engins et alarmes de clôture.
Sites industriels
Analyse des modes de défaillance FMEA, barrières immatérielles, points de rassemblement pour sous-traitants et barrières LPR.
Campus universitaires
Alerte de masse à l’échelle du campus, accès biométrique aux résidences, sécurité CBRN des laboratoires et contrôle d’entrée des bibliothèques.
Hôtels & resorts de luxe
Sécurité discrète en conciergerie, rondes discrètes aux étages VIP, procédures d’urgence pour galas et événements privés (EOP).
07 · Méthodologies & Normes Internationales
Notation quantitative du risque & cadres internationaux.
Nous éliminons la subjectivité de la stratégie de sécurité. Le calcul du RPN (Risk Priority Number = Gravité × Occurrence × Détection) et les cadres ISO/NIST produisent des données défendables et auditables.
Cadre de management du risque
Principes et lignes directrices pour l’identification, l’analyse, le traitement et la surveillance continue des risques.
Norme européenne de télésurveillance
Norme européenne pour la surveillance de sécurité physique, la détermination des niveaux de menace et les centres de réception d’alarmes.
Guide d’évaluation des risques
Cadre NIST pour l’identification des sources de menace, la vraisemblance des vulnérabilités et la détermination de l’impact.
Étude de risques et d’exploitabilité
Analyse technique structurée des déviations de procédé, de leurs causes, conséquences et protections existantes.
Analyse des modes de défaillance
Évaluation quantitative calculant le RPN (Risk Priority Number = Gravité × Occurrence × Détection).
Analyse visuelle par barrières
Cartographie visuelle reliant menaces, événement central, barrières préventives et mesures de maîtrise réactives.
Évaluation quantitative des risques
Calcul statistique de probabilité, modélisation de scénarios, analyse des conséquences et optimisation coût-bénéfice.
Système de notation des vulnérabilités
Cadre ouvert évaluant le vecteur d’attaque, sa complexité, les privilèges requis et l’impact sur la confidentialité et l’intégrité.
Mobilisation
Risques et décisions.
Cadrage initial
Définition des objectifs d'audit, du périmètre des sites et des exigences de gouvernance.
Inspection sur site
Analyse terrain approfondie, entretiens avec les responsables et simulations d'intrusion.
Élaboration du master plan
Rédaction du rapport de recommandations, de la cartographie des risques et des spécifications.
Accompagnement au déploiement
Assistance à la sélection des prestataires et suivi de la mise en conformité.
Accompagner vos choix de sûreté en Europe.
Une indépendance garantie pour des conseils objectifs au service de votre gouvernance.
Audit → Master Plan
Démarche globale
Neutre
100% Indépendant
Certifié
Dossier direction
Europe
Normes ISO
Guides pour bien décider
Tous les guides- Évaluation des risques de sûreté : comment elle se faitUne évaluation des risques de sûreté répond à cinq questions, dans cet ordre : ce que l’on protège (les actifs), contre quoi (les menaces), où l’on est exposé (les vulnérabilités), quelle est la gravité de chaque scénario (probabilité × impact sur une matrice qualitative) et ce que l’on fait (des mesures humaines, organisationnelles et techniques).6 min de lecture
- Comment choisir une société de sécuritéChoisissez une société de sécurité selon trois critères, dans cet ordre : fonctionnement légal (autorisation d’exploitation, agents titulaires d’une carte professionnelle), supervision vérifiable (qui contrôle l’agent et comment vous le voyez) et des personnes stables avec des rapports écrits (qui garde votre site, qui le remplace, quel rapport vous recevez).8 min de lecture
- Quelle est la meilleure société de sécurité ? Des critères, pas des listesIl n’existe pas une « meilleure société de sécurité » pour tout le monde.6 min de lecture
- Les KPI pour mesurer votre société de sécuritéMesurez votre société de sécurité sur six indicateurs : couverture des postes, réalisation des points de contrôle, délai de remplacement, délai d’intervention et de signalement des incidents, complétude des rapports et rotation des agents sur votre site.6 min de lecture
- Auditer son prestataire de sécurité : la méthode du clientLe client audite son prestataire de sécurité en six étapes : contrôles inopinés sur site, confrontation des registres à la réalité, vérification des autorisations (celle de la société et l’autorisation de travail personnelle de catégorie A ou B de chaque agent, selon la loi 2518/1997), registres de formation, revue de la gestion des incidents et rapport d’audit écrit avec suivi.6 min de lecture
- Le cadre juridique de la sécurité privée en GrèceEn Grèce, la sécurité privée relève de la loi 2518/1997 : la société doit détenir une autorisation d’exploitation délivrée par la police grecque, chaque agent une autorisation de travail personnelle de catégorie A ou B, et la société comme son personnel sont placés sous le contrôle des autorités de police locales.9 min de lecture
Votre politique de sûreté.
Organisons un premier entretien pour définir le périmètre de votre audit et vos objectifs de conformité.
Prêt à auditer la sécurité de vos infrastructures ?
Contactez nos consultants en ingénierie de sûreté en Europe.